
“忘带钥匙、手机没电、手套太厚无法指纹解锁”——这些传统智能柜的高频尴尬场景,正在被人脸识别开柜彻底终结。然而,伴随便捷性而来的,是公众对“人脸数据是否会被滥用”“照片能否骗过系统”的深度焦虑。2026年,随着《个人信息保护法》执法趋严与国标GB/T 41819-2022的落地,合规的人脸识别智能柜已形成一套兼顾体验与安全的技术范式。
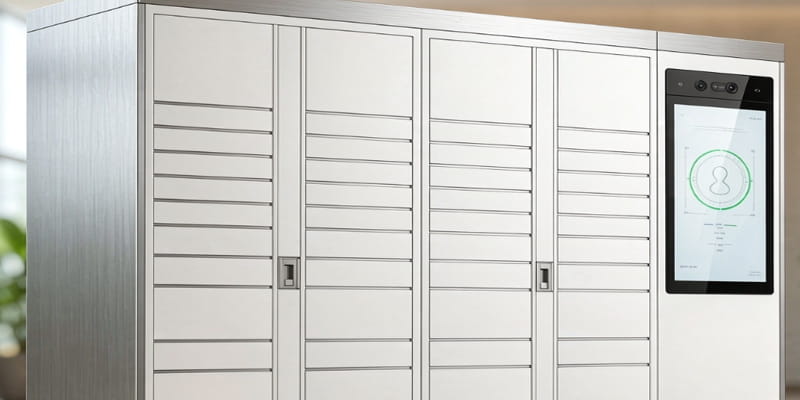
深圳市大又科技人脸识别智能柜人脸识别
一、 3秒开柜背后:四步完成安全鉴权
用户感知到的“刷脸即开”,实则是一套毫秒级完成的精密安全链路。任何一步校验失败,柜门都不会开启:
🔐 人脸识别开柜全流程(端到端 < 800ms)
① 红外+可见光采集
双目摄像头同步捕获
适应强光/暗光环境
宽动态WDR
适应强光/暗光环境
② 活体检测
3D结构光+近红外
拦截照片/视频/面具攻击
BCTC认证
拦截照片/视频/面具攻击
③ 特征值提取
原始人脸即时脱敏
仅保留不可逆加密向量
SHA-256加密
仅保留不可逆加密向量
④ 本地比对开锁
边缘计算终端完成匹配
数据不出设备、不上云
< 300ms响应
数据不出设备、不上云
这套流程的核心设计哲学是“原始人脸不留存、比对计算不出端”。即便设备被物理拆解或网络被入侵,攻击者获取的也仅是一串无法还原为面部的加密哈希值,从根源上杜绝了人脸泄露风险。
二、 安全分水岭:合规方案 vs 高风险方案
市场上仍存在大量低成本、不合规的人脸识别模组。采购方若缺乏辨别能力,可能面临法律诉讼与舆情危机。以下是两类方案的本质区别:
⚠️
高风险方案(应规避)
- 存储原始人脸图片至云端数据库
- 仅靠单目RGB摄像头,无活体检测
- 人脸数据与个人身份信息明文关联
- 未提供用户主动删除人脸数据的入口
- 使用未经国密认证的加密算法
✅
合规方案(深圳市大又科技标准)
- 仅存储不可逆特征向量,原始图像实时销毁
- 3D结构光+近红外双模活体检测,通过BCTC L2级认证
- 人脸ID与业务ID隔离存储,支持匿名化审计
- 小程序/屏幕端一键注销,数据72h内彻底擦除
- 全链路SM4国密加密,符合GB/T 41819-2022
⚖️ 法律红线提示:根据2026年最新司法解释,未经单独同意收集人脸信息、或未提供撤回同意机制的智能柜运营方,将面临最高营业额5%的行政处罚。合规不是可选项,而是准入门槛。
三、 体验升级:2026年人脸识别的三大突破
安全合规并不意味着牺牲体验。新一代人脸识别模组在以下维度实现了质的飞跃:
| 体验痛点 | 2024年前旧方案 | 2026年新方案(深圳市大又科技) |
|---|---|---|
| 佩戴口罩/墨镜 | 识别率骤降至40%以下,需摘口罩 | 眼部+眉骨特征融合识别,戴罩通过率 > 98% |
| 强光/逆光环境 | 室外柜正午时段频繁识别失败 | 宽动态WDR + 自适应补光,0-100000 Lux全光照可用 |
| 多人同框误触发 | 路过人员被误识别开柜 | 距离感知+注视检测,仅响应正对屏幕且距离<60cm的用户 |
四、 选型 checklist:采购前必问的5个问题
- 是否通过BCTC银行卡检测中心活体检测认证?(要求提供L2及以上等级证书原件)
- 人脸数据存储位置与加密方式?(拒绝“云端存储原始图片”的方案,要求出示加密算法备案证明)
- 是否支持用户自主注册/注销人脸?(现场演示注销流程,验证数据是否真正删除而非逻辑标记)
- 离线识别能力如何?(断网状态下应仍能完成本地比对开柜,联网后同步日志)
- 是否提供隐私政策模板与用户授权UI?(合规厂商应预置符合《个保法》要求的授权弹窗与告知文案)
五、 结语
人脸识别开柜的价值,从来不是“炫技”,而是在安全底线之上,消除一切不必要的交互摩擦。当用户无需记忆密码、无需掏出手机、甚至无需摘下口罩,就能在3秒内获得所需物品时,技术才真正回归了“服务于人”的本质。2026年,选择人脸识别智能柜,选择的不仅是一种开柜方式,更是一份对用户隐私的郑重承诺。